
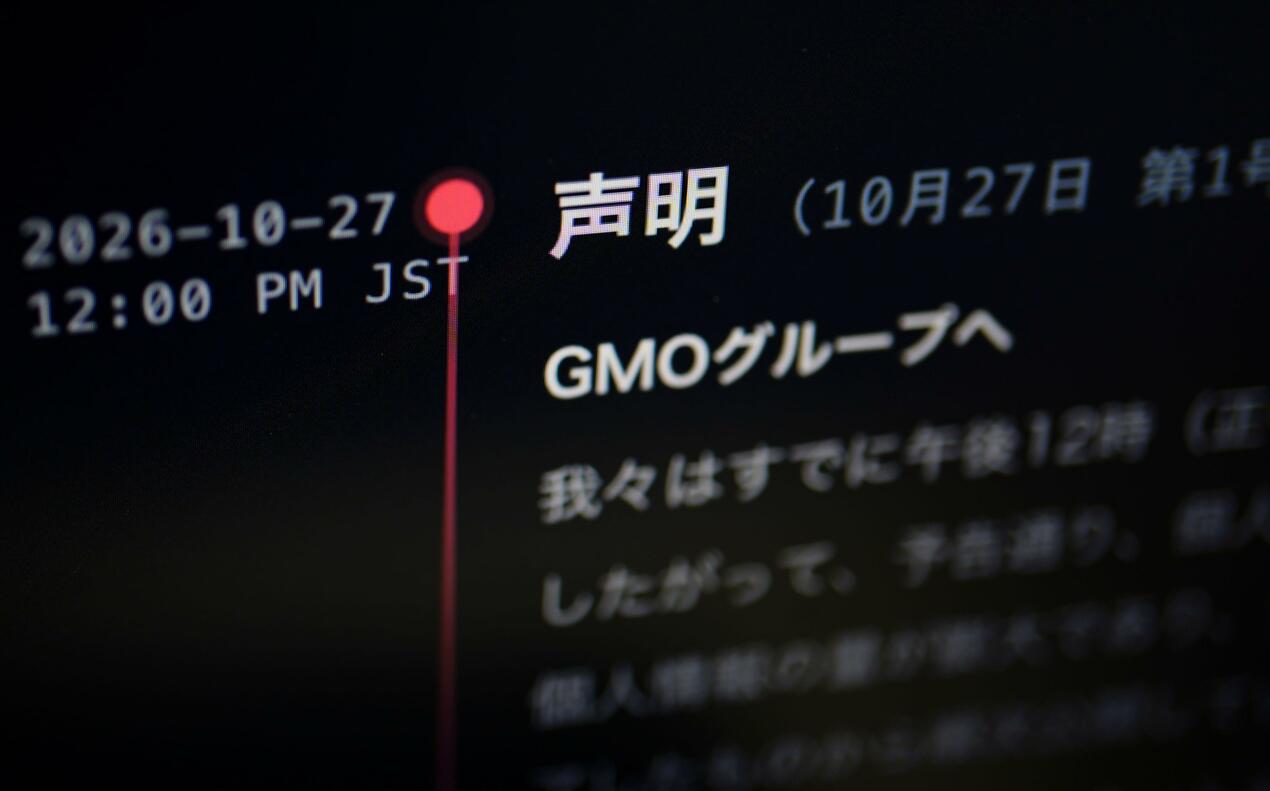
圖為10月27日在網上被公開的疑似攻擊者致GMO網際網路集團的聲明。(共同社)
【共同社10月29日電】GMO網際網路集團遭非法訪問的問題凸顯出各類交易均線上上進行的現代社會中個人資訊所面臨的威脅。此次的攻擊方公開的資訊真假難辨。不過專家認為,通常來說若訪問客戶資訊的權限被攻擊方掌握,那麼「個人電腦內的資訊將一覽無餘,恐被全部竊取」。專家同時指出要採取對策非常困難。
網路安全企業S&J社長三輪信雄分析稱,若攻擊方的說法屬實,則此次遭非法訪問的外匯保證金交易(FX)服務「onamae.com desktop cloud」的「VPS」有可能成為了攻擊入口。
VPS是指「虛擬專用伺服器」,在該服務中,大量VPS與每名客戶的個人電腦相連接。攻擊方在聲明中稱,由於各個VPS未被隔離,只要使用擁有管理員權限的帳戶便可連接所有VPS。
基於上述狀況,三輪就攻擊手法做出如下推測:(1)攻擊方與該服務正規簽約,能夠使用一個VPS;(2)以此VPS為跳板,奪取可訪問所有用戶VPS的管理員帳戶;(3)利用管理員帳戶權限,侵入連接VPS的各臺電腦並竊取資訊。
三輪指出,一旦進入個人電腦即可對文件等進行瀏覽,「由於FX的很多交易用戶長時間將個人電腦連接至伺服器,資訊很可能在此期間被竊取」。
今後,若其他服務中能夠訪問個人資訊的管理員權限被奪取,也同樣存在資訊失竊的可能。三輪建議「要完全防止管理員權限被奪取是相當困難的,需要建構一套能檢測出權限被非法使用的機制。」(完)