
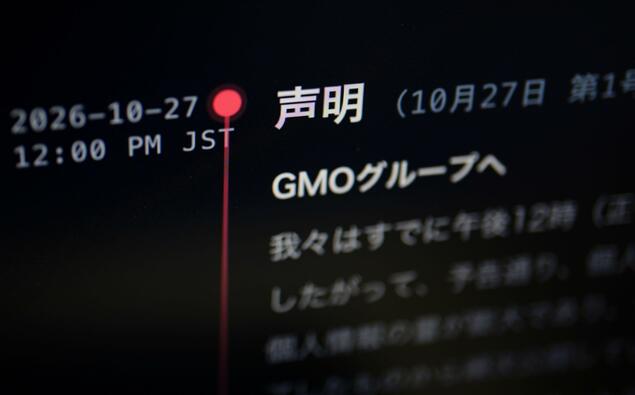
圖為10月27日在網上被公開的疑似攻擊者致GMO網際網路集團的聲明。(共同社)
【共同社11月5日電】5日從一家民間企業的調查獲悉,以日本國內企業網路站為主要目標的網路攻擊,僅今年10月檢測到的數量就高達約4.75億次,刷新歷史紀錄。這一數字增至上年同期的2.5倍,比此前達到最高水平的今年9月增加了約2100萬次。近幾個月來,上升勢頭不斷加速,高性能人工智慧(AI)帶來的攻擊自動化可能是導致增加的推手。
主要企業連日曝出數百萬條規模的資訊洩漏事件,GMO網際網路集團還發生了客戶帳戶被非法操控的情況。在網絡受害日益嚴重的背景下,該調查印證了可疑訪問頻繁發生的現實。
總部位於東京的「網路安全雲」(Cyber Security Cloud)主要為日本國內企業等的約2萬個網站提供防止非法訪問的工具和服務。該公司此次彙總了其服務中檢測到的惡意通信資料。
去年1月至今年5月,每月資料維持在1億至2億次左右,但6月驟升至4億次區間。7月以後也一直維持在2億至4億次的高位。
從非法通信的類型來看,佔絕大多數的是「網頁掃描」,即透過掌握網站結構尋找可能入侵的漏洞或設置錯誤。與此同時,還確認到一種被稱為「SQL注入」的手法正在急劇增加,該手法透過發送惡意指令,試圖竊取或篡改資料庫中的資訊。
公司首席技術官(CTO)渡邊洋司指出,若放任軟體漏洞不管,就容易成為攻擊目標。他強調:「從發現漏洞到遭受攻擊的時間已大幅縮短,明確認識到風險極為重要。」(完)