

世界各地網站廣泛使用的程式設計語言「PHP」,發現存在高危安全漏洞。為降低遭受網路攻擊的風險,開發方迅速發布修復程式,日本國內外相關機構為防患於未然,紛紛採取了臨時關停網站等緊急應對措施。
如今網際網路已滲透到生活的方方面面。作為支撐絕大多數網站運行的PHP曝出漏洞一事,充分暴露出當下網路社會的脆弱性。
網際網路社會,世界互聯互通,伺服器攻擊及其危害會演變為全球性事件
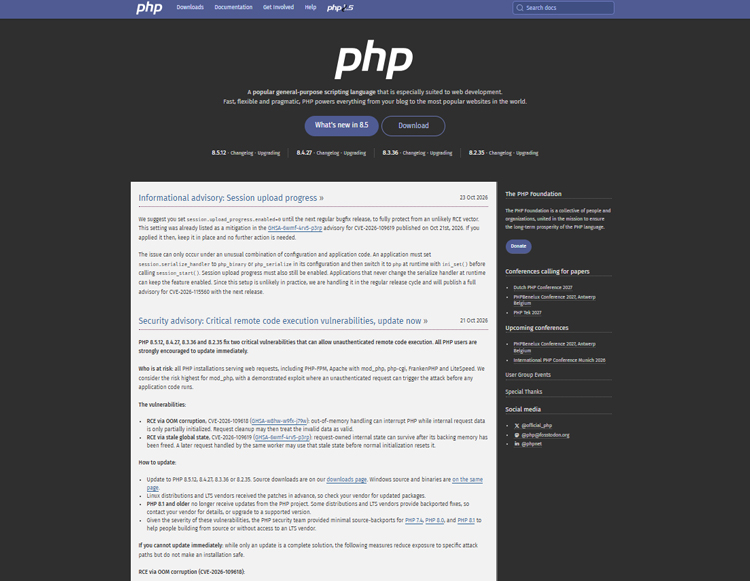
PHP開發團隊官網通報PHP漏洞及更新程式的頁面截圖(圖片提供:PHP開發團隊)
全球69.3%網站使用
程式設計語言是人類向電腦指示工作步驟和處理方法的「語言」。PHP是其中的代表性語言之一,主要運行於管理網站的伺服器之上。漏洞指系統或軟體中存在的安全缺陷。
PHP可免費使用且易於操作,因此在全世界普及。許多網站採用的內容管理系統(CMS) 「WordPress」也使用PHP,PHP已成為支撐網路服務的重要技術之一。
奧地利一家網頁調研企業的資料顯示,在能夠識別程式設計語言的全球網站中,有69.3%使用PHP。儘管還有Java等其他語言,但PHP的市場佔比遙遙領先。因此它一旦出現重大漏洞,大量全球網站與線上服務都可能受到波及。
據PHP開發團隊等介紹,PHP由丹麥出身的技術人員拉斯馬斯·勒德爾夫於1995年開發。此後由全球技術人員組成的開源社區持續迭代改良,至今仍在共同維護開發。它並非由特定企業所有和營運,而是一款免費開放原始碼的程式設計語言。
2021年,用於扶持開發的非營利組織「PHP Foundation(PHP基金會)」成立。基金會接受企業捐贈,用於向開發者發放酬勞、強化開發體系。開發方向基本由技術人員的社區共同商議決定。
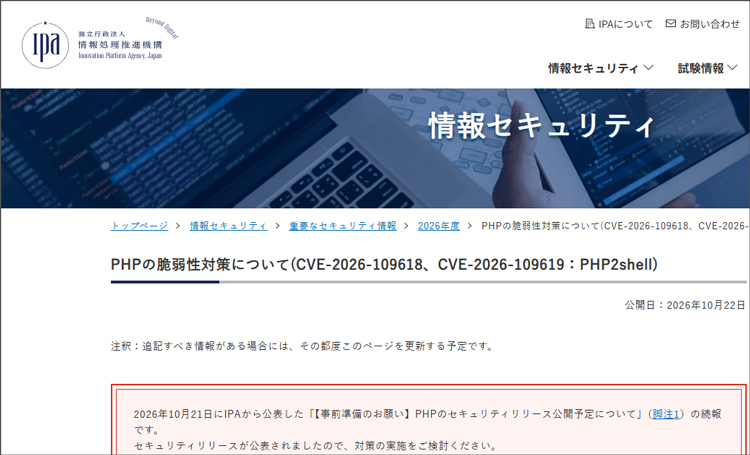
資訊處理推進機構官網發布PHP漏洞警示的頁面截圖(圖片提供:資訊處理推進機構)
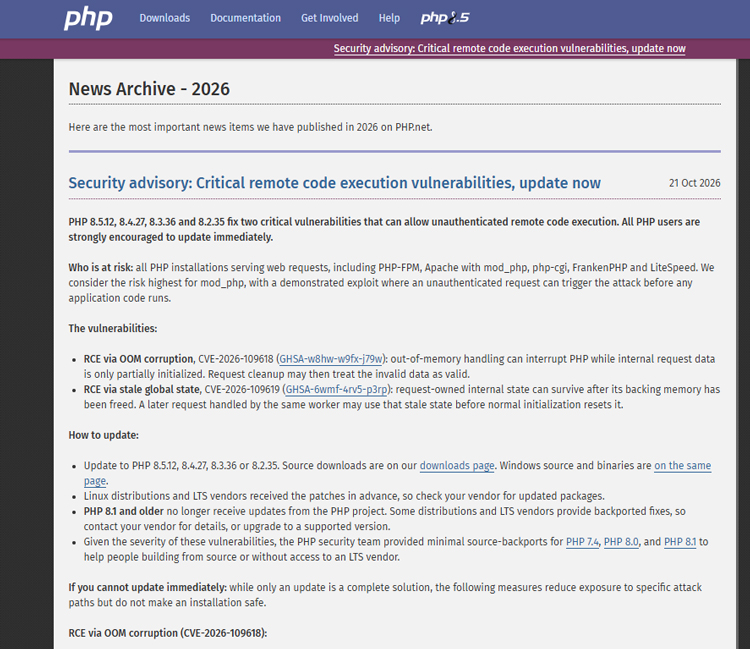
PHP開發團隊發布更新修復程式通知的頁面截圖(圖片提供:PHP開發團隊)
日本政府與企業緊急應對
針對此次問題,PHP開發團隊於日本時間10月21日凌晨事先公布了PHP存在「CVE-2026-109618」「CVE-2026-109619」兩個重大漏洞,並預告在當日23時發布修復程式。該漏洞在0至10分的通用風險評級中被評為9.2,在滿足一定條件下,外部攻擊者可在伺服器上執行惡意程式。PHP開發團隊如期於當晚公開了修復漏洞的更新程式(補丁),呼籲用戶盡快升級。
上述消息迅速傳遍全球,日本政府及相關機構迅速反應。經濟產業省所轄獨立行政法人資訊處理推進機構(IPA)和政府國家網路安全統籌室(NCO)在接到PHP開發團隊最初通報後,於21日相繼就PHP重大漏洞發出提醒,要求用戶在修復程式放出後及時更新。首相高市早苗也根據NCO的資訊發布,在自身X(舊推特)上發帖提醒各方做好修復準備。
據政府相關人士透露,22日,NCO負責人飯田陽一內閣網路安全官等前往首相官邸,與高市首相等人就應對措施進行協商,國家安全保障會議(NSC)也同步召開。一系列政府動作體現了事態的緊迫性與嚴重性,NCO發出了「若處置不當,網站等系統有遭到入侵的風險」的警告。
官房長官木原稔在22日上午的記者會上表示:「已建議使用PHP的企業等盡快應用修復補丁程式,如果暫時無法完成修復,臨時關停網站也是降低風險的有效手段之一。我們已向政府相關機構、重要基礎設施企業和中小企業發出提醒」。並強調「將持續落實各項必要應對措施」。氣象廳官網出現歷史氣象資料部分內容無法訪問的情況,不少政府網站受到影響。
民間企業同樣緊急進行預防性防護,全日空(ANA)、西日本旅客鐵道(JR西日本)、三菱UFJ銀行等金融、鐵路航空、旅遊、零售、IT服務等廣泛行業的眾多企業,為防範非法訪問紛紛採取了暫停網站訪問、停止部分服務等緊急措施。
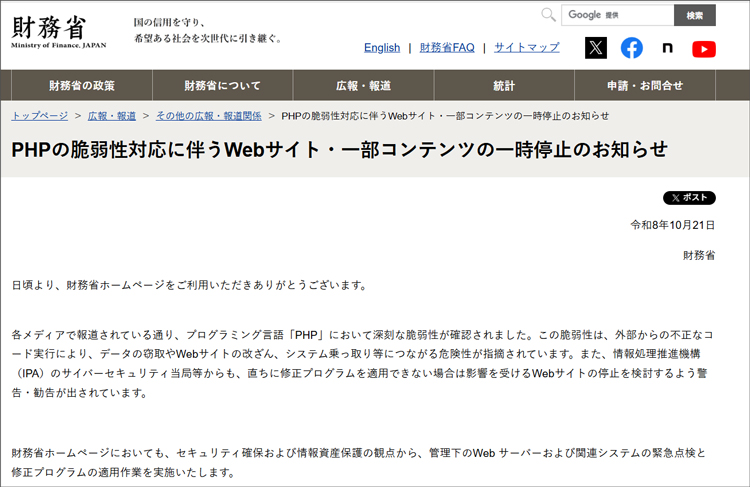
財務省官網臨時關停公告截圖。該網站在確認安全後重新開放(圖片提供:財務省)
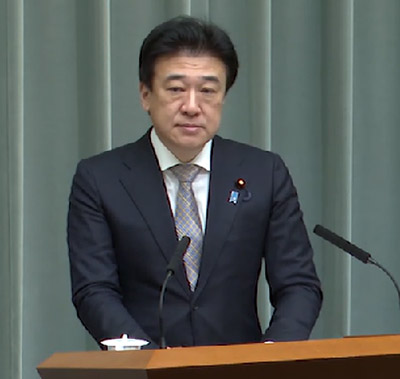
官房長官木原稔在10月22日上午的記者會上說明PHP漏洞事件(圖片提供:內閣廣報室)
歐美同步排查可疑攻擊跡象
網際網路沒有國界。PHP漏洞的影響波及全球。
歐盟委員會、歐盟網路安全機構(ENISA)和歐洲刑警組織發表聯合聲明,敦促各方盡快採取措施。同時警告稱,如果無法完成修復,應當考慮將受影響的應用暫時從公網斷開。
路透社等外媒報導,芬蘭、德國、法國、荷蘭等歐洲多國的政府平台、公共服務與企業網路站均採取了預防性臨時下線措施。
美國國家安全局(NSA)、聯邦調查局(FBI)第一時間發出預警,提示機密資料與網絡存在遭入侵風險,要求無法即時升級程式的主體切斷網絡連接,並持續監控設備是否出現異常下載等可疑行為。
美國CNN將其作為重大新聞,報導了美國國內及世界各國緊急應對情況。英國許多公共服務無法使用。在CNN的大規模報導中,引人注目的是OpenAI和谷歌旗下Wiz等利用AI率先發現了PHP漏洞。據報導,AI大幅加快了以往難度較高的漏洞分析、攻擊可行性驗證工作。
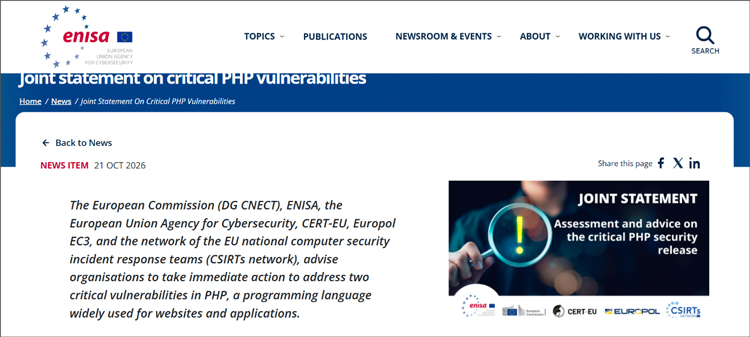
ENISA發布PHP漏洞緊急處置要求的網站頁面截圖(圖片提供:ENISA)
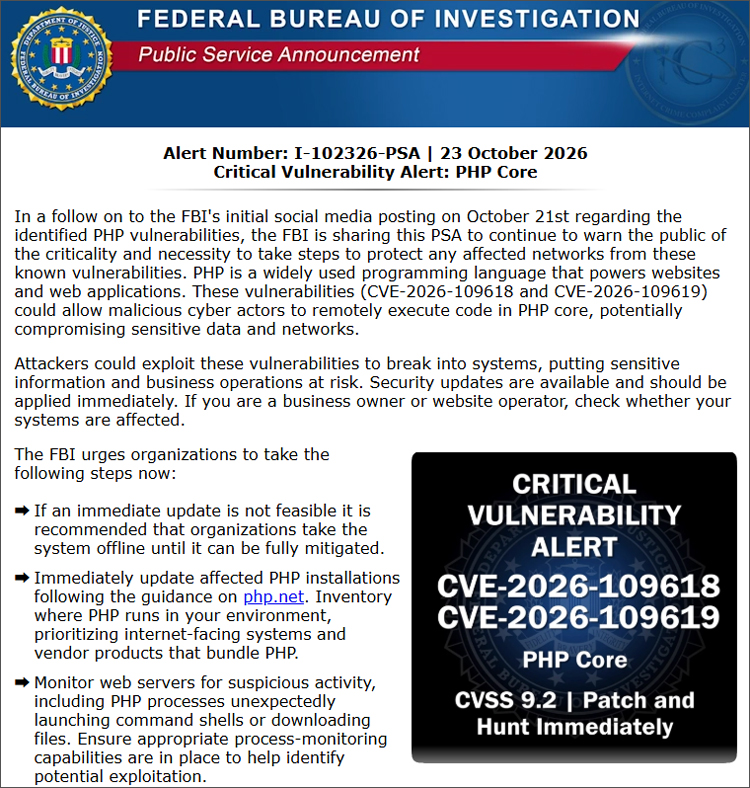
FBI發布PHP漏洞警示並公示應對方案的網站頁面截圖(圖片提供:FBI)
AI在漏洞發現環節發揮重要作用
在此次PHP重大漏洞的發現過程中,快速進化的生成式AI發揮了重要作用。據PHP基金會和OpenAI介紹,美國安全企業Calif利用OpenAI的高性能AI模型對PHP進行了調查,並於8月報告了重大漏洞。此外,Wiz也利用谷歌和OpenAI等多個高性能AI模型進行獨立調查,同樣於8月向PHP開發團隊報告了2個漏洞。
Wiz指出,導致此次漏洞相關的缺陷其實早在10多年前就已存在於PHP程式中。PHP開發團隊在2024年就察覺到異常跡象並著手研究修復方案。但由於技術難度和開發體制問題,修復工作遲遲未能推進,今年8月利用AI的研究證實了其存在嚴重危險性。
不過,這裡還有一點值得關注。據PHP基金會10月21日官方聲明,PHP開發團隊原計畫22日同時公布漏洞詳情和修復程式。然而,在20日有關兩個漏洞的部分資訊洩漏到網際網路上。因此PHP方面將計畫提前一天,於21日緊急公開了修復程式。修復程式上線前漏洞資訊便已提前洩漏,使外界擔憂情緒迅速擴散。
OpenAI強調,此次高性能AI先於攻擊者發現漏洞,為開發人員爭取到了準備修復程式的時間。但同時警示,同種AI能力存在被濫用於研發網路攻擊手段與攻擊程式的風險。OpenAI將此次PHP問題定位為近年來影響最大的安全問題之一,並表示「今後數月內,由AI發現的同類重大漏洞將會增加」。
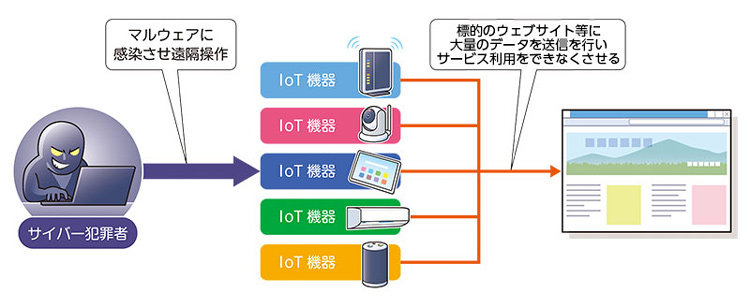
展示聯網路由器、網絡攝像頭等感染惡意程式並被用於網路攻擊機制的說明圖。並非此次PHP漏洞機制的說明(圖片提供:日本政府廣報線上/政府廣報室)
AI時代的安全保障,國際協作成為課題
網路空間的攻防因AI的進步正進入新的階段。PHP基金會強調,雖然藉助AI發現並報告的漏洞正在增加,但其評估和修復仍需要人類技術人員判斷。也就是說,AI正成為防禦方技術人員的強有力工具。
與此同時,攻擊方也在利用AI研發新型攻擊手段。一旦PHP這類基礎軟體的漏洞被利用,攻擊者就能夠遠端執行惡意程式碼、或讀取伺服器主記憶體當中的機密資訊。
人類正在進入AI同時加速網絡攻防兩端的新階段。在此背景下,如何將人工研判與修復工作同高性能AI的能力相結合,已成為一項新課題。
日本國內近期面向企業的網路攻擊頻發,個人資訊洩漏案件接連出現。目前暫未證實這些事件和本次PHP漏洞存在直接關聯,但這一廣泛使用的基礎軟體曝出重大漏洞,再次讓各界意識到網絡防禦的重要性。
網路攻擊防護是日本,也是全世界共同的重要課題。圍繞AI開發的國際競爭日益激烈,但為防止此類攻擊造成巨大損害,各國間和企業間的資訊交換與技術合作不可或缺。國際協同防禦的需求愈發迫切。
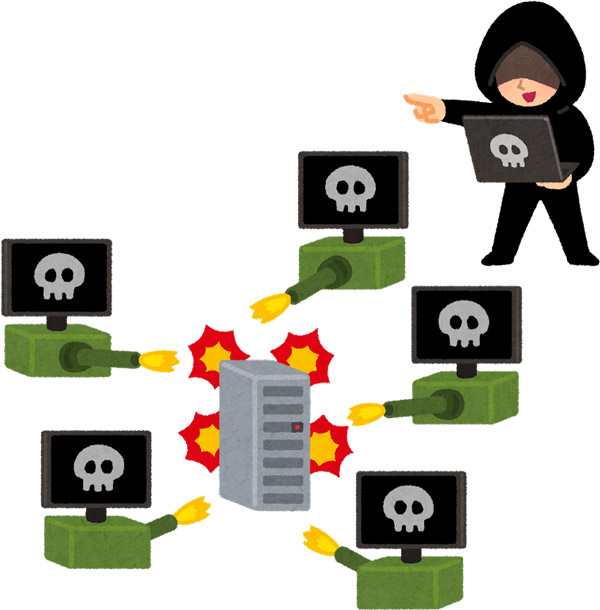
展示從大量終端向特定伺服器等產生大量通信的一種網路攻擊(DDoS攻擊)示意圖。漏洞一旦被利用,終端可能被劫持並被攻擊方非法利用
原文:內城喜貴/科學記者 JST Science Portal 編輯部
中文:JST客觀日本編輯部